Garantir a segurança de APIs em nuvem em ambientes de grande escala exige uma abordagem integrada que combina governança automatizada, descoberta contínua de microsserviços, autenticação rigorosa baseada em Zero Trust e proteção em tempo de execução. Organizações modernas gerenciam esse risco alinhando controles no pipeline CI/CD com soluções de Web Application and API Protection (WAAP) e observabilidade profunda de rede.
O Desafio da Segurança de APIs na Era da Nuvem em Escala
A transição massiva para arquiteturas de nuvem distribuídas, microsserviços e contêineres transformou as APIs (Application Programming Interfaces) na espinha dorsal das operações corporativas. Em ecossistemas modernos, milhares de endpoints expõem dados críticos e lógicas de negócios para aplicações móveis, parceiros externos, sistemas legados e integrações internas. Contudo, essa expansão acelerada cria uma superfície de ataque vasta e altamente dinâmica.
Gerenciar riscos de API em escala difere substancialmente da segurança da informação tradicional baseada em perímetros fixos. Em ambientes de nuvem híbrida ou multi-cloud, novos serviços e versões de APIs são implantados diariamente por times autônomos de desenvolvimento. Sem visibilidade unificada e automação, essa agilidade resulta em descompasso estrutural: ferramentas legadas de segurança (como WAFs tradicionais focados em assinaturas e SQL injection simples) falham em identificar desvios de lógica de negócios, violações de autorização pontuais ou exfiltração gradual de dados através de chamadas legítimas.
Em 2026, com o aumento contínuo do tráfego automatizado e da adoção de agentes de inteligência artificial consumindo APIs de forma autônoma, a proteção de endpoints exige estratégias capazes de discernir a intenção por trás de cada requisição em tempo real, sem introduzir latência inaceitável nas aplicações.
Principais Vetores de Risco em APIs Cloud
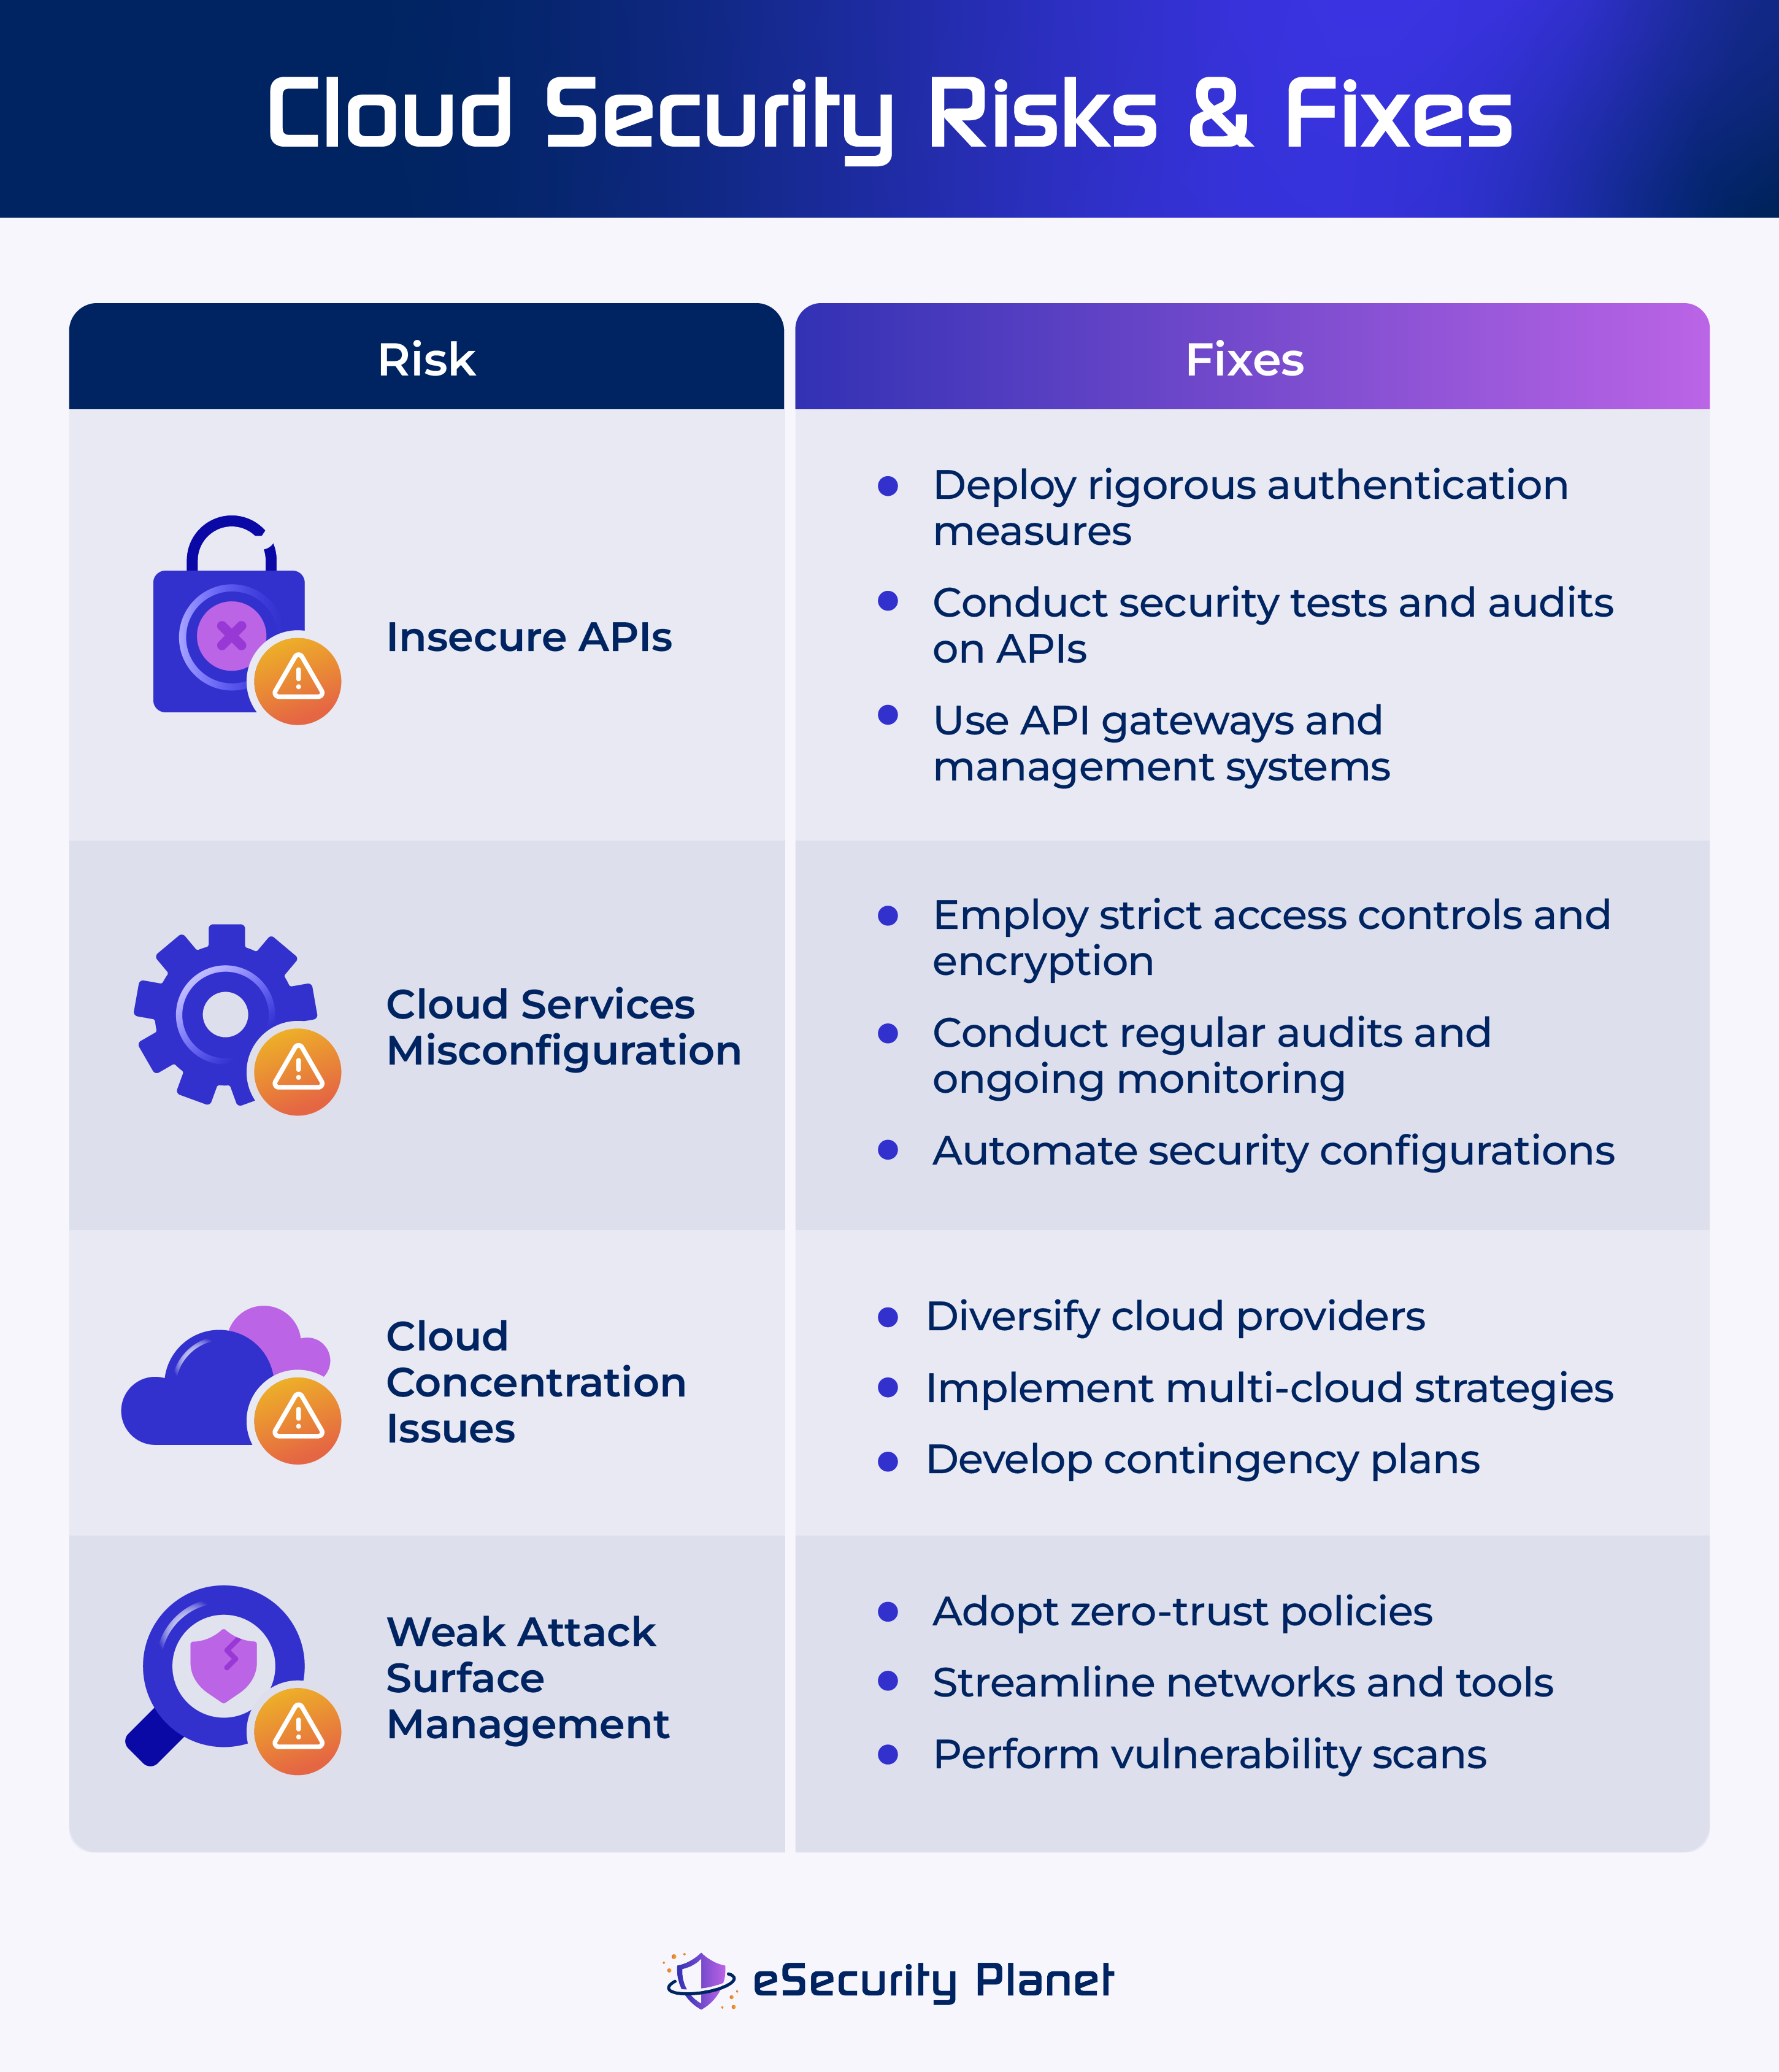
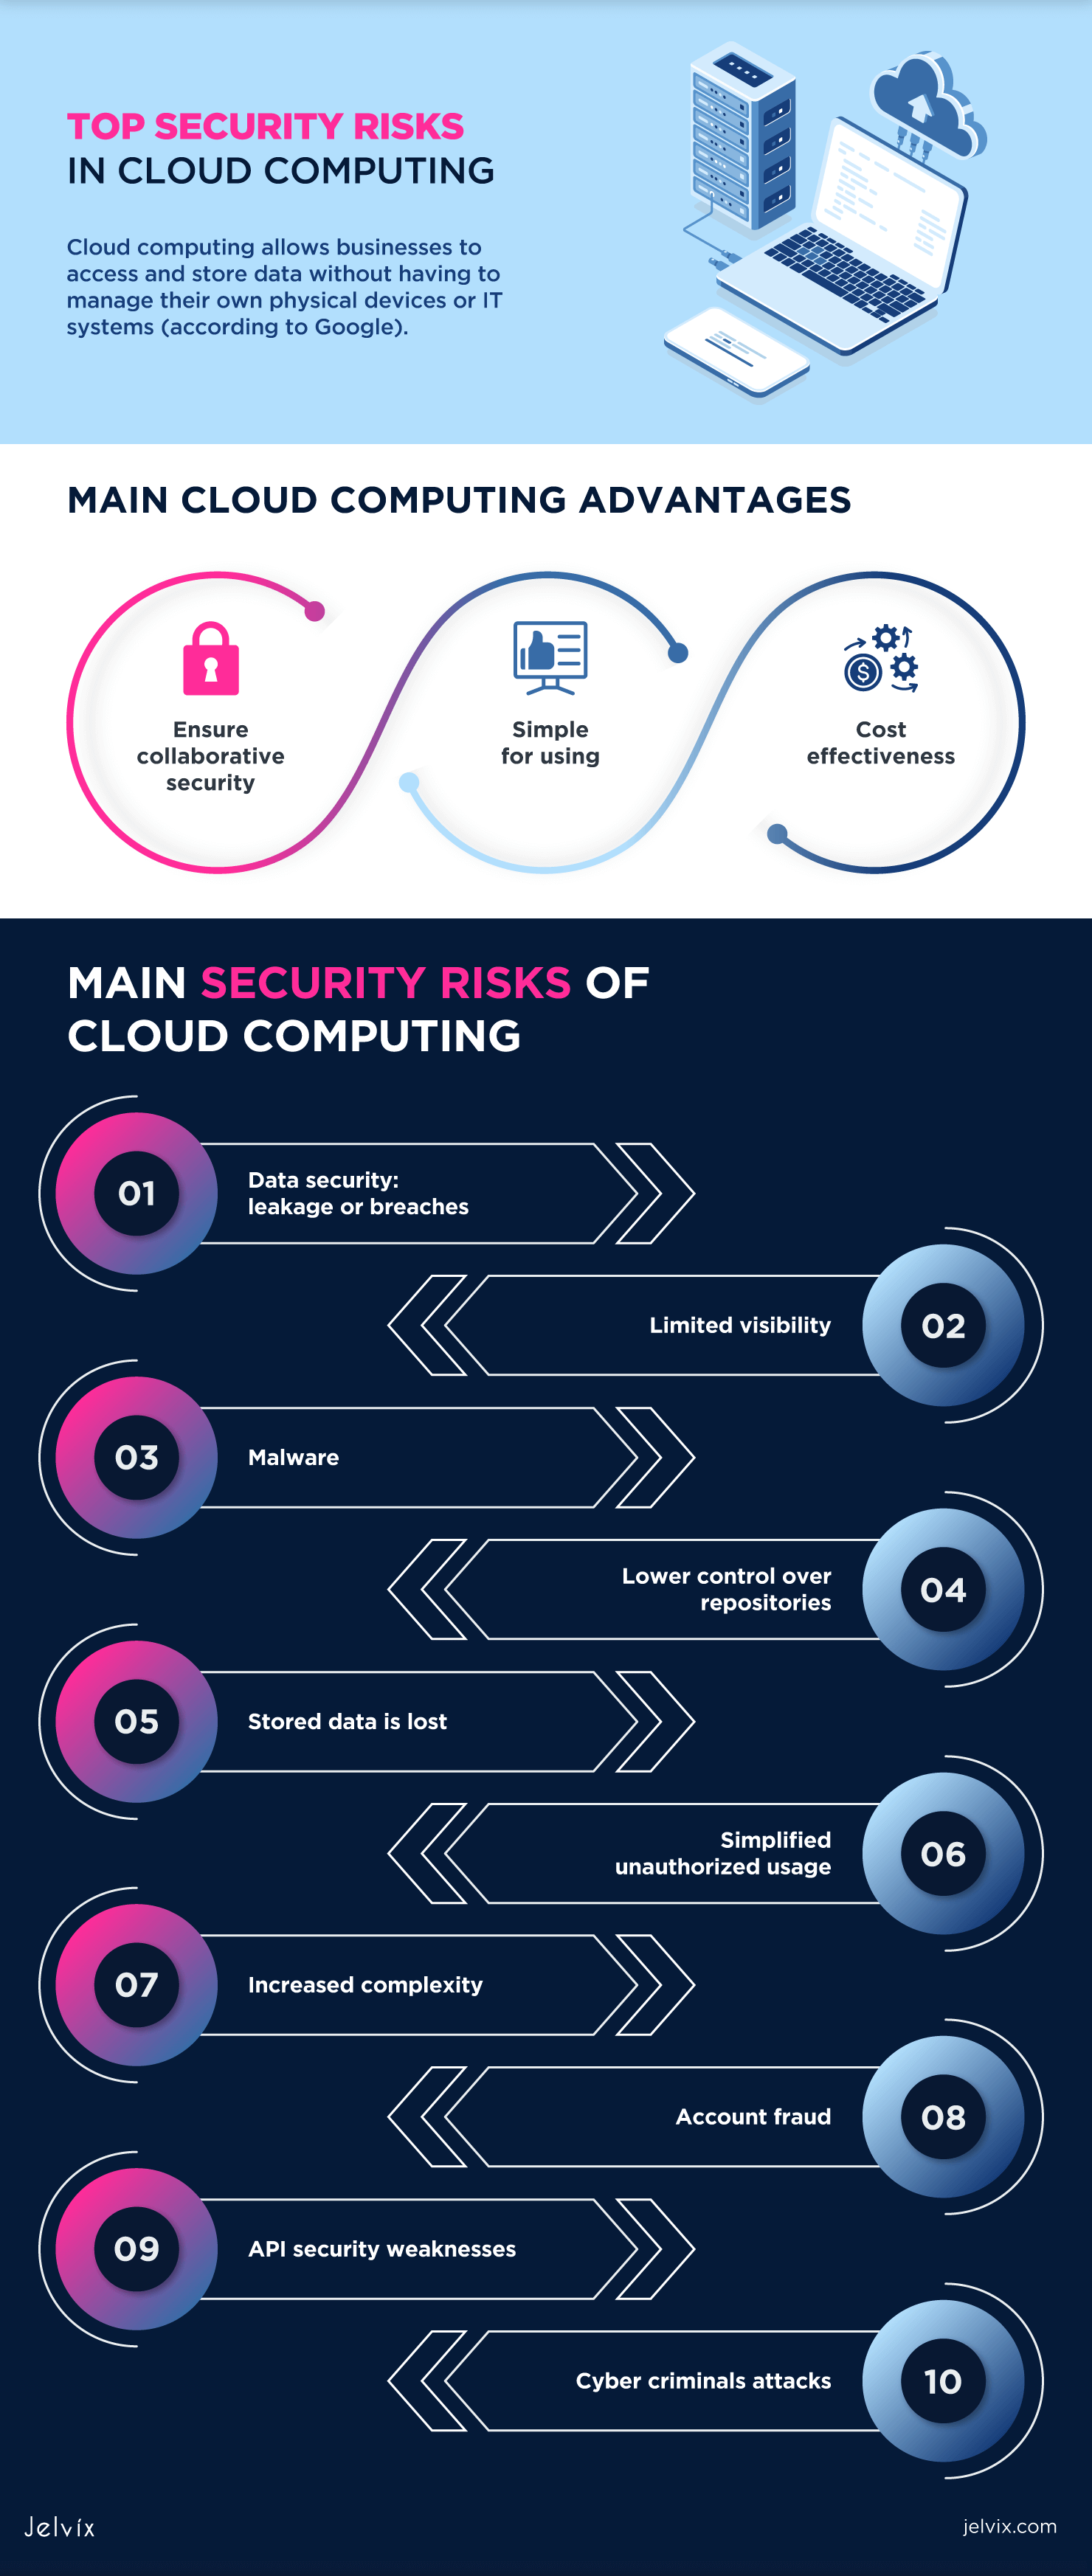
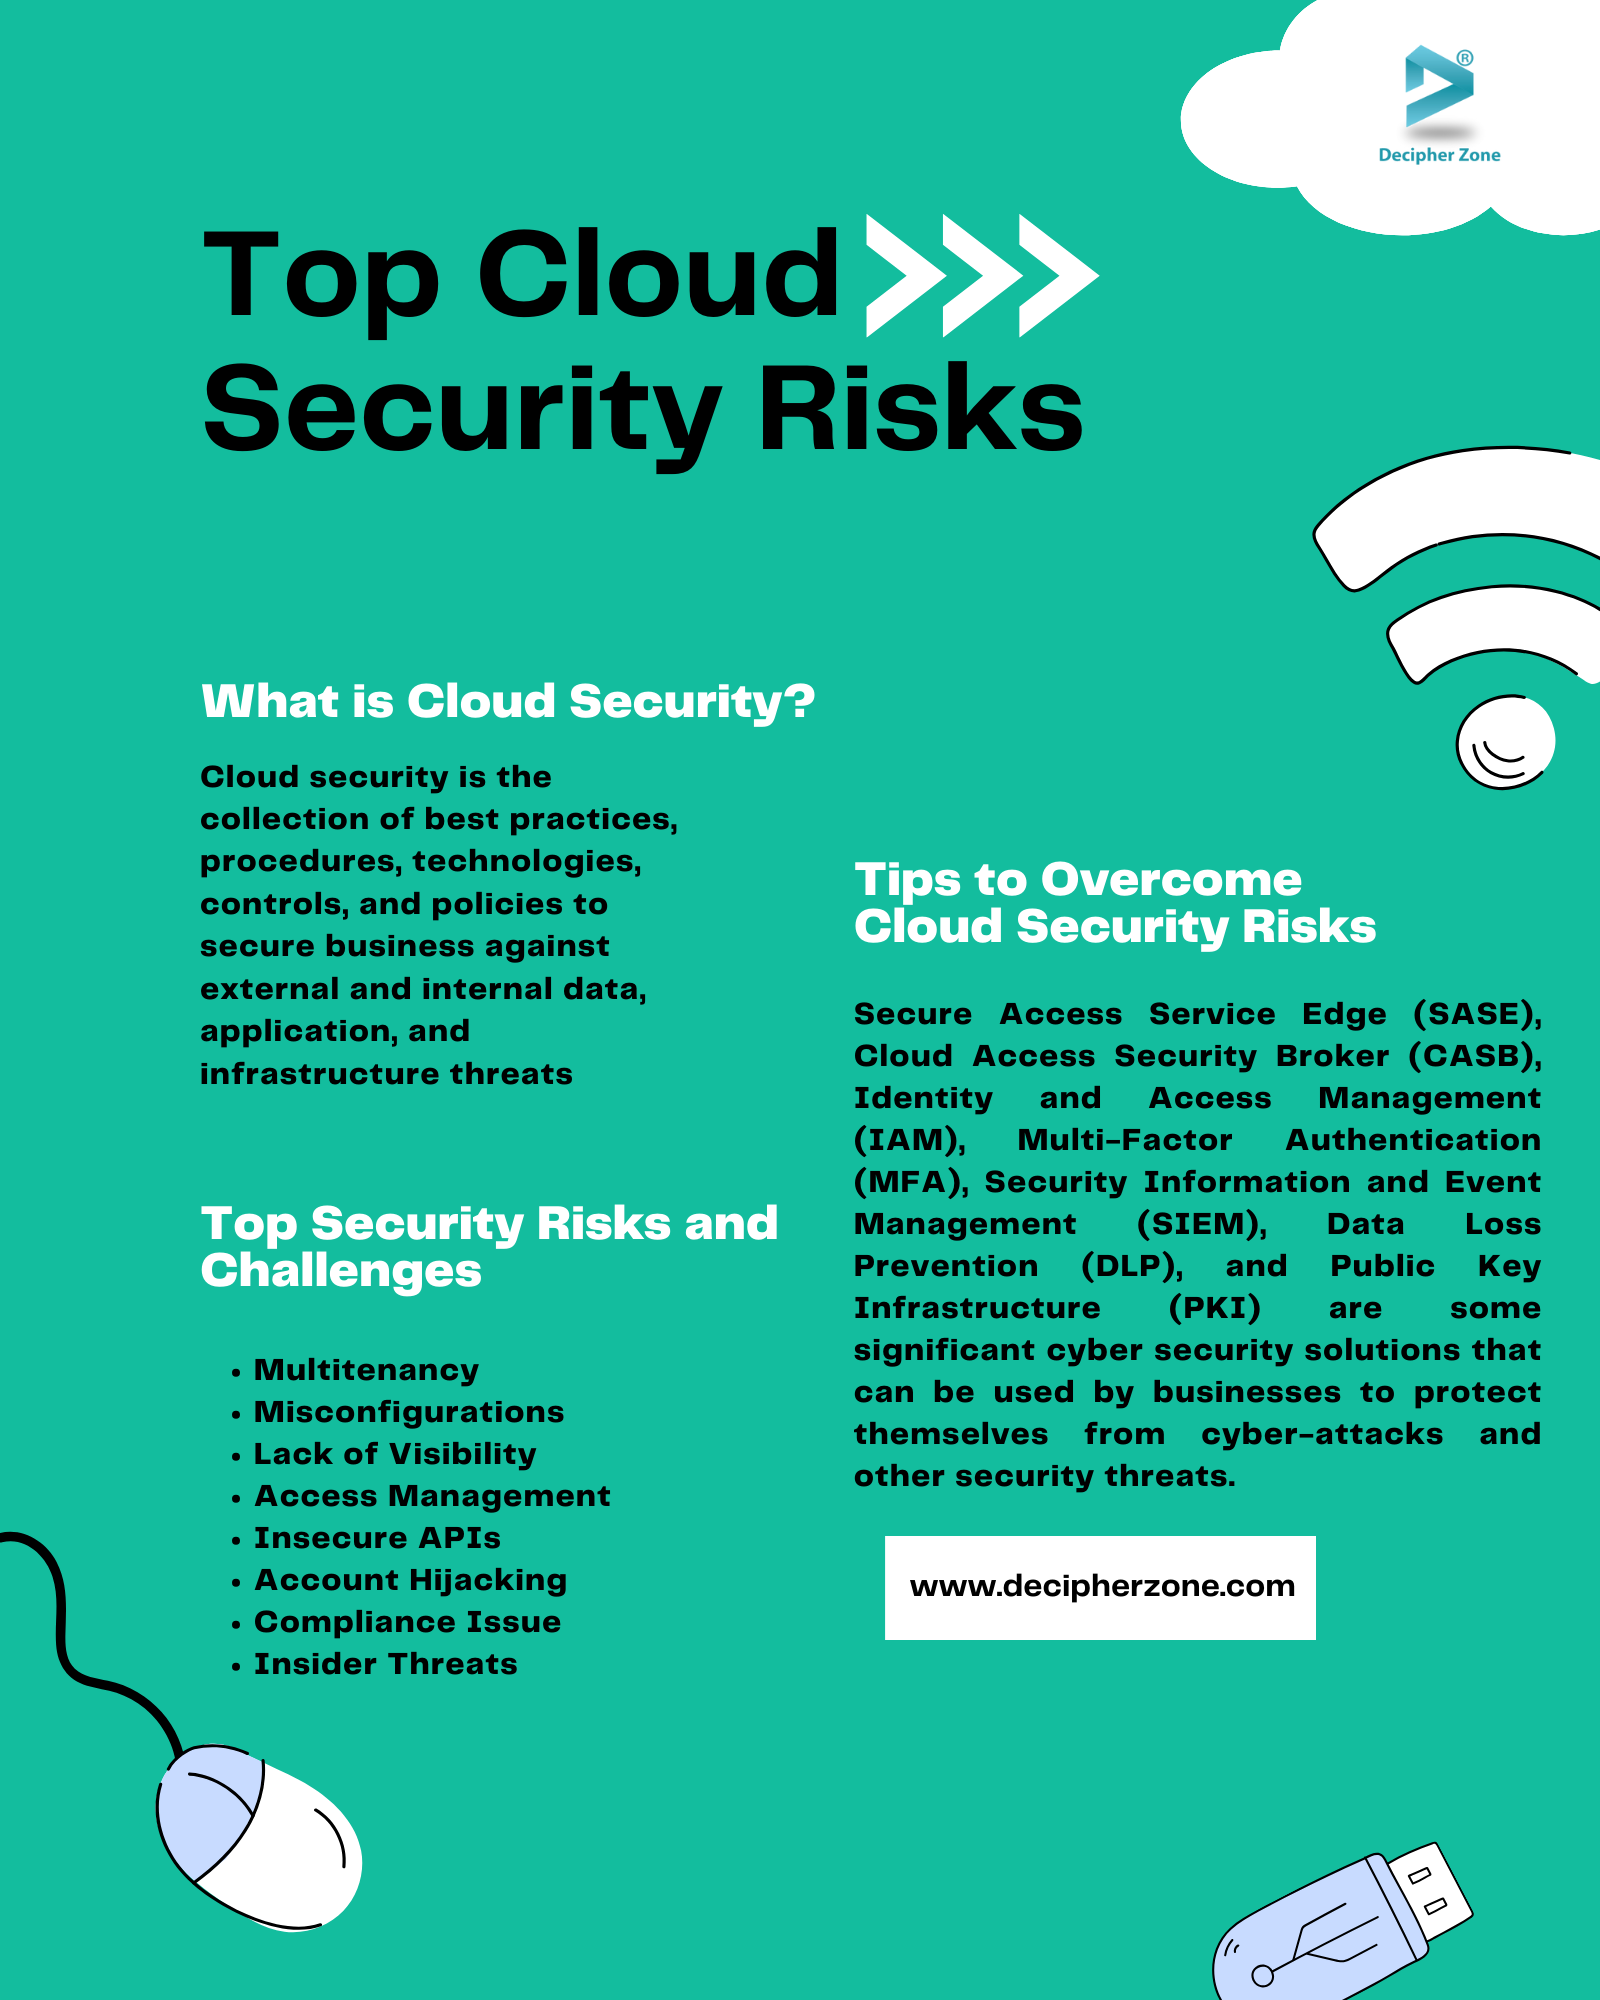
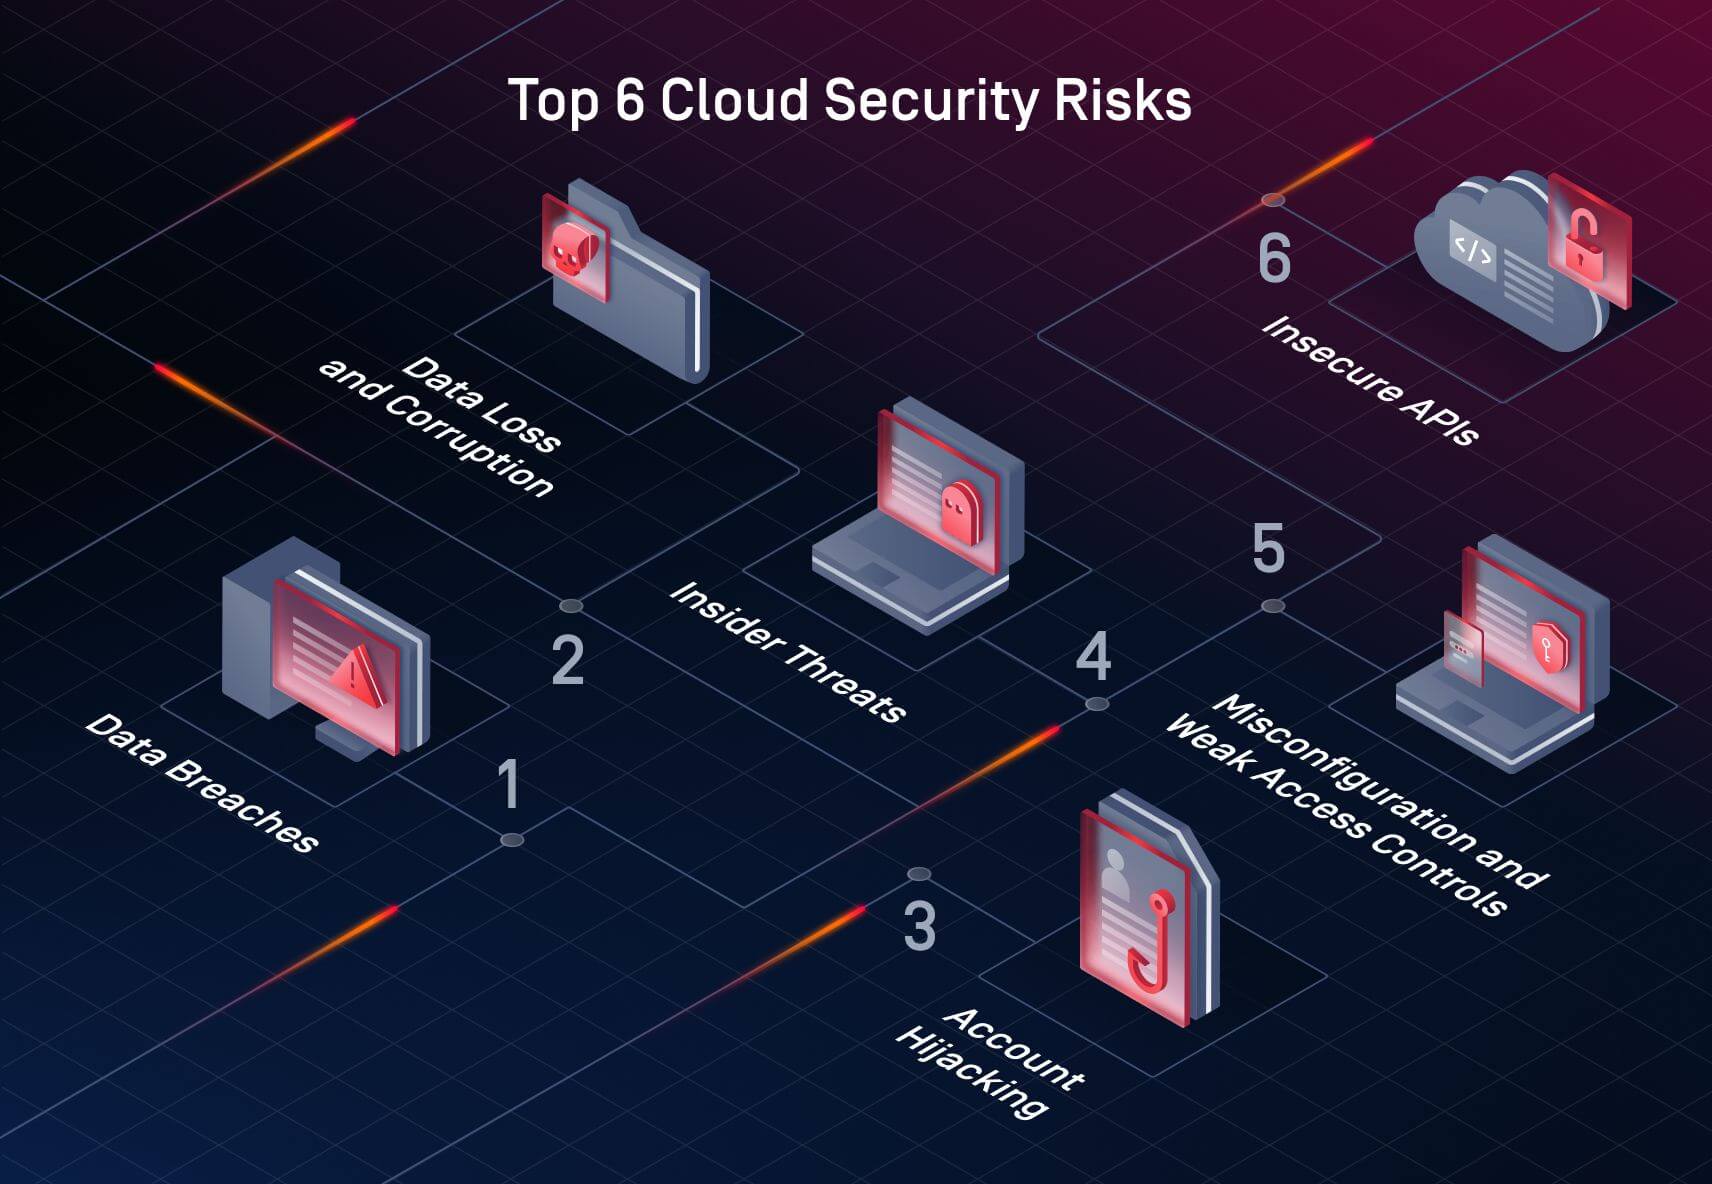
Para mitigar ameaças com eficácia, a equipe de segurança da informação e os arquitetos de nuvem devem mapear as vulnerabilidades inerentes ao design e à operação de APIs. A Open Web Application Security Project (OWASP) cataloga os maiores riscos no OWASP API Security Top 10, cujas categorias representam os alvos prioritários de atacantes em ambientes corporativos.
| Vetor de Risco | Descrição |
|---|---|
| Shadow & Zombie APIs | Endpoints não catalogados ou legados |
| BOLA / BFLA | Falhas de autorização em objetos/funções |
| Consumo Descontrolado | Falta de Rate Limiting e Quotas |
| Vazamento de Dados | Respostas com excesso de informação |
| Autenticação Frágil | Validação incorreta de Tokens JWT |
Autenticação e Autorização Quebradas (BOLA e BFLA)
A Broken Object Level Authorization (BOLA) permanece como a vulnerabilidade mais crítica e recorrente em APIs. Ela ocorre quando uma API expõe um identificador de objeto (como /api/v1/orders/10492) sem validar adequadamente se o usuário autenticado possui permissão para acessar aquele recurso específico. Um atacante pode alterar sequencialmente o ID do objeto e coletar dados de outros clientes.
De forma análoga, a Broken Function Level Authorization (BFLA) acontece quando controles de acesso a funções administrativas ou restritas falham em bloquear requisições de usuários comuns que alteram o método HTTP ou invocam rotas internas ocultas (por exemplo, enviar uma requisição DELETE para /api/v1/users/admin).
Shadow APIs e Zombie APIs
A proliferação não documentada de rotas é um efeito colateral comum da escala em nuvem:
- Shadow APIs: Endpoints criados por equipes de desenvolvimento para testes ou novas funcionalidades, mas que não foram registrados nos gateways oficiais nem passaram por validações de segurança.
- Zombie APIs: Versões antigas de APIs (como um
/v1/mantido ativo após o lançamento do/v2/) que continuam operacionais no ambiente de nuvem, porém desprovidas dos patches de segurança e controles atualizados aplicados às versões mais recentes.
Consumo Descontrolado de Recursos e Rate Limiting
APIs que não impõem limites rigorosos de taxa de uso (rate limiting), tempo limite de execução (timeouts) e alocação máxima de memória por requisição ficam vulneráveis a ataques de negação de serviço (DoS/DDoS) e a scraping automatizado. Em ambientes de nuvem, requisições excessivas não apenas afetam a disponibilidade, mas também geram estouros financeiros imprevistos na fatura de infraestrutura (Denial of Wallet).
Arquitetura de Segurança Zero Trust para APIs em Nuvem
Gerenciar riscos em escala exige substituir o modelo de confiança implícita por uma arquitetura Zero Trust baseada no princípio de que nenhuma chamada de API é confiável por padrão, independentemente de sua origem ser interna ou externa ao cluster de nuvem.
- Cliente / App
- WAF / WAAP
- Rate Limit & AI
- API Gateway
- Auth/OAuth2/OIDC
- Service Mesh / mTLS
- RBAC & eBPF Telemetry
- Microserviço
O Papel Central dos API Gateways Corporativos
O API Gateway atua como o ponto de controle centralizado para todo o tráfego de entrada e saída. Ele descentraliza o enforcement de segurança ao lidar com tarefas transversais como:
- Autenticação e Federação de Identidade: Validação centralizada de tokens OAuth 2.0 e OpenID Connect (OIDC), desonerando os microsserviços dessa responsabilidade.
- Rate Limiting Distribuído: Aplicação de limites de taxa com base no endereço IP, chave de API ou ID do usuário consumidor, utilizando armazenamentos em cache de alta velocidade como Redis.
- Validação de Schema: Rejeição de requisições que não estejam em estrita conformidade com a especificação OpenAPI (Swagger) predefinida antes mesmo que o tráfego atinja a rede interna.
Criptografia E-2-E e mTLS em Service Meshes
Dentro do cluster de nuvem (por exemplo, Kubernetes em AWS EKS, Google GKE ou Microsoft AKS), a comunicação entre microsserviços (east-west traffic) deve ser protegida por Mutual TLS (mTLS). Frameworks de Service Mesh (como Istio ou Linkerd) garantem que a identidade de cada microsserviço seja verificada por meio de certificados digitais rotacionados automaticamente, garantindo criptografia ponta a ponta e impedindo a movimentação lateral de atacantes na rede interna.
Gestão Rigorosa de Credenciais e Tokens JWT
O uso de JSON Web Tokens (JWT) é o padrão da indústria para representação de contexto de segurança em APIs REST. Contudo, implementações inadequadas representam um risco elevado. É essencial adotar as seguintes práticas:
- Assinatura Forte: Utilizar algoritmos assimétricos consagrados (como RS256 ou ES256) e proibir estritamente o uso da opção
alg: none. - Validação Completa de Claims: Verificar rigorosamente o emissor (
iss), o público-alvo (aud) e o tempo de expiração (exp) em cada salto da requisição. - Rotação Automatizada de Chaves: Implementar o padrão JWKS (JSON Web Key Set) com rotação periódica de chaves públicas para minimizar o impacto em caso de comprometimento.
Estratégias Práticas para Gerenciar Riscos em Escala
Cobrir centenas de serviços em nuvem exige a automação de todo o ciclo de vida da API, combinando abordagens de "Shift Left" (prevenção na fase de desenvolvimento) com "Shield Right" (proteção e detecção em tempo de execução).
| Shift Left (Desenvolvimento) | Shield Right (Runtime) |
|---|---|
| Análise SAST/DAST em pipelines | Inspeção e análise comportamental WAAP |
| Validação de Schemas OpenAPI | Observabilidade contínua via eBPF |
| Scanning de dependências (SCA) | Proteção adaptativa e Rate Limiting dinâmico |
Descoberta Automatizada e Inventário Contínuo
É impossível proteger o que não se conhece. As ferramentas de segurança devem realizar a descoberta passiva e ativa de todas as rotas expostas em contas de nuvem, identificando automaticamente endpoints não catalogados ou que desviem do padrão corporativo. Essa visibilidade deve integrar-se aos registros de DNS da nuvem, logs de tráfego de rede e configurações dos gateways de API.
Integração DevSecOps nos Pipelines CI/CD
A validação de segurança precisa ser incorporada às etapas de build e implantação:
- Static Application Security Testing (SAST): Análise do código-fonte para identificar falhas de codificação que levem a injection ou manipulação indevida de dados.
- Dynamic Application Security Testing (DAST) Focado em APIs: Execução de testes automatizados contra endpoints de teste usando arquivos OpenAPI para simular ataques de injeção e fuzzing de parâmetros.
- Software Composition Analysis (SCA): Verificação de dependências de código aberto para evitar a introdução de bibliotecas vulneráveis registradas em bases CVE (Common Vulnerabilities and Exposures).
Plataformas WAAP (Web Application and API Protection)
As plataformas WAAP modernas superam as limitações dos WAFs convencionais ao incorporar inteligência artificial e aprendizado de máquina para modelar o comportamento normal de uso das APIs. Elas analisam a sequência de chamadas HTTP, o volume de requisições por contexto e a estrutura dos payloads para detectar anomalias sutis em tempo real, como tentativas brutas de exfiltração de dados ou ataques de botnets.
Comparativo de Abordagens de Proteção de API em Escala
A escolha dos mecanismos corretos depende do nível de maturidade da infraestrutura de nuvem, do volume de requisições e da complexidade da arquitetura de microsserviços.
| Mecanismo de Proteção | Foco Principal | Vantagens em Escala | Desafios de Implementação |
|---|---|---|---|
| API Gateway Tradicional | Autenticação, Roteamento, Rate Limiting estático | Alta eficiência, ponto central de governança | Exige configuração manual constante; não analisa comportamento |
| Service Mesh (mTLS) | Segurança Tráfego East-West | Criptografia automática e identidade forte entre serviços | Complexidade operacional e consumo adicional de memória/CPU |
| Soluções WAAP com IA | Proteção em Runtime e Análise Comportamental | Detecta ataques complexos de lógica sem regras manuais | Pode exigir tuning para evitar falsos positivos; custo elevado |
| Inspeção via eBPF | Observabilidade profunda de rede e tráfego | Zero latência adicionada; não altera a aplicação | Requer kernel Linux moderno e permissões privilegiadas na infraestrutura |
| Validadores de Schema (OpenAPI) | Conformidade de Entrada e Saída | Rejeita requisições maliciosas na borda da nuvem | Requer especificações OpenAPI sempre atualizadas nos pipelines |
Observabilidade, Governança e Compliance
A governança eficaz de APIs em ambientes de nuvem exige o alinhamento contínuo com normas regulatórias globais e locais, como a Lei Geral de Proteção de Dados (LGPD) no Brasil, o Regulamento Geral sobre a Proteção de Dados (GDPR) na União Europeia, o PCI-DSS (para transações financeiras) e os padrões NIST SP 800-204 (orientações de segurança para microserviços).
Telemetria e Logs Auditáveis com OpenTelemetry
A observabilidade completa depende da centralização de logs, métricas e traços distribuídos (distributed tracing). O uso do padrão OpenTelemetry permite correlacionar cada chamada de API desde a borda até o banco de dados final. Os logs de acesso de APIs devem registrar obrigatoriamente:
- Identificador do usuário/serviço chamador.
- IP de origem e localização geográfica aproximada.
- Endpoint acessado e método HTTP.
- Código de status de resposta.
- Tempo de latência e tamanho do payload.
- Hash de correlação (Trace ID).
Nota de Cuidado: Dados Pessoais Identificáveis (PII), senhas, segredos ou dados de Cartão de Pagamento (PCI) nunca devem ser gravados em logs em texto claro. Implemente mecanismos de mascaramento automático no pipeline de dados de telemetria.
O Uso de eBPF para Segurança de APIs em Baixo Nível
A tecnologia eBPF (Extended Berkeley Packet Filter) emergiu como uma solução poderosa para observabilidade e segurança de APIs em clusters Kubernetes. O eBPF permite carregar programas diretamente no kernel do Linux sem alterar o código das aplicações ou injetar contêineres sidecar pesados.
Ao inspecionar pacotes diretamente na camada de rede do sistema operacional, o eBPF oferece visibilidade total sobre chamadas HTTP/gRPC com overhead mínimo de latência, permitindo detectar anomalias e aplicar políticas de segurança de rede com precisão milimétrica em larga escala.
Boas Práticas para Equipes de Engenharia e DevSecOps
Para sustentar um programa robusto de segurança de APIs sem comprometer a agilidade dos times de desenvolvimento, as organizações devem adotar os seguintes princípios práticos:
- Design First com Segurança Inclusa: Exigir a especificação detalhada da API (OpenAPI/AsyncAPI) antes de iniciar a codificação, definindo explicitamente os esquemas de entrada, saída e tipos de dados.
- Princípio do Menor Privilégio: Limitar os escopos de acesso de tokens JWT aos recursos estritamente necessários para aquela operação específica (least privilege access).
- Ergonomia para Desenvolvedores: Fornecer bibliotecas padrão de segurança, frameworks de validação e componentes de código reaproveitáveis para que as equipes de produto apliquem autenticação e autorização sem reinventar a roda.
- Gerenciamento Seguro de Segredos: Nunca inserir chaves de API, tokens de acesso ou senhas de banco de dados diretamente no código-fonte ou em arquivos de configuração públicos. Utilize cofres de segredos (Secret Managers) com rotação automática de credenciais.
- Automação da Gestão de Vulnerabilidades: Integrar os resultados de escaneamentos a dashboards de triagem centralizados, priorizando correções com base na criticidade dos ativos e na exposição pública das APIs.
FAQ: Perguntas Frequentes sobre Segurança de APIs em Nuvem
Qual é a diferença entre um WAF tradicional e uma solução WAAP focada em APIs?
Um WAF tradicional atua principalmente inspecionando assinaturas conhecidas de ataques web comuns (como SQL Injection e Cross-Site Scripting). Já uma plataforma WAAP (Web Application and API Protection) combina WAF com proteção nativa contra bots, mitigação avançada de DDoS, validação de especificações OpenAPI e análise comportamental baseada em aprendizado de máquina para identificar desvios na lógica de negócios das APIs.
Como a vulnerabilidade BOLA pode ser prevenida de forma eficaz?
A prevenção de BOLA exige que a lógica de autorização seja verificada diretamente no código ou através de políticas centrais toda vez que um objeto for acessado. Não basta verificar se o usuário está autenticado; a aplicação deve validar se o ID do usuário contido no token possui permissão direta para acessar a entidade solicitada no banco de dados.
É suficiente confiar na segurança oferecida pelo provedor de nuvem público?
Não. Os provedores de nuvem pública operam sob o Modelo de Responsabilidade Compartilhada. Eles garantem a segurança da infraestrutura de nuvem (hardware, virtualização e rede física), mas a segurança dos dados, o código das aplicações, a gestão de identidades e o design das APIs são de responsabilidade exclusiva da organização cliente.
O que são Shadow APIs e como elas impactam a segurança em escala?
Shadow APIs são endpoints ou serviços criados e implantados em nuvem sem o conhecimento, registro ou autorização formal das equipes de segurança da informação. Elas representam um grande risco porque operam fora dos controles operacionais de segurança, geralmente sem autenticação adequada, monitoramento de logs ou patches de atualização.
Como a tecnologia eBPF auxilia na proteção de APIs em clusters de contêineres?
O eBPF permite executar programas de inspeção diretamente no kernel do Linux sem modificar o código das aplicações nem introduzir sidecars pesados nos pods. Isso possibilita coletar métricas de tráfego de API, detectar desvios comportamentais e aplicar bloqueios de rede com latência próxima de zero, suportando ambientes de altíssima escala.
Próximos Passos para Mitigação de Riscos
Gerenciar o risco de APIs em nuvem em escala é um processo contínuo que une arquitetura de software moderna, automação de infraestrutura e cultura organizacional. Para evoluir a maturidade de segurança da sua organização:
- Realize um inventário automatizado imediato para mapear todas as APIs ativas em suas contas de nuvem.
- Atualize suas rotinas de validação de schema OpenAPI no gateway de API da borda.
- Integre scanners de segurança estáticos e dinâmicos diretamente nos pipelines de CI/CD para que nenhuma API chegue à produção sem passar por testes de autorização.
- Avance na implementação do modelo Zero Trust, garantindo autenticação via OAuth 2.0 e criptografia mTLS na comunicação interna entre serviços.
Para obter parâmetros detalhados sobre governança de microsserviços e padrões de arquitetura segura, consulte os guias oficiais publicados pelo NIST Computer Security Resource Center e as atualizações do projeto OWASP API Security.